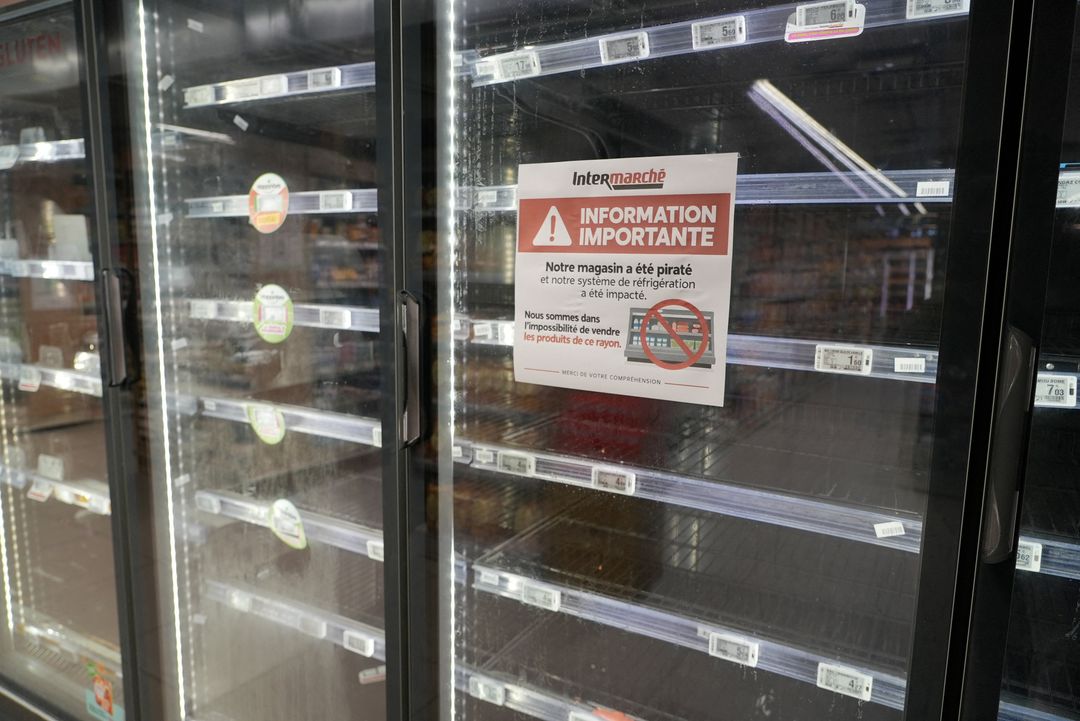
Dwie prorosyjskie grupy hakerskie przyznały się do przeprowadzenia ostatnich ataków na europejskie systemy chłodnicze. W opublikowanym w mediach społecznościowych wpisie oświadczyły, że ich działania mogą obejmować także infrastrukturę wodociągową, elektrownie oraz zakłady przemysłowe.
Jak poinformował w środę włoski nadawca Rai, odpowiedzialność za ostatnie ataki wzięły na siebie grupy hakerskie Noname057(16) i Z-Pentest.
„Po prostu wykorzystaliśmy zintegrowane systemy” - przekazano we wpisie.
„Nasze możliwości obejmują również systemy zaopatrzenia w wodę, elektrownie, obiekty przemysłowe i miejsca przechowywania żywności” - dodano.
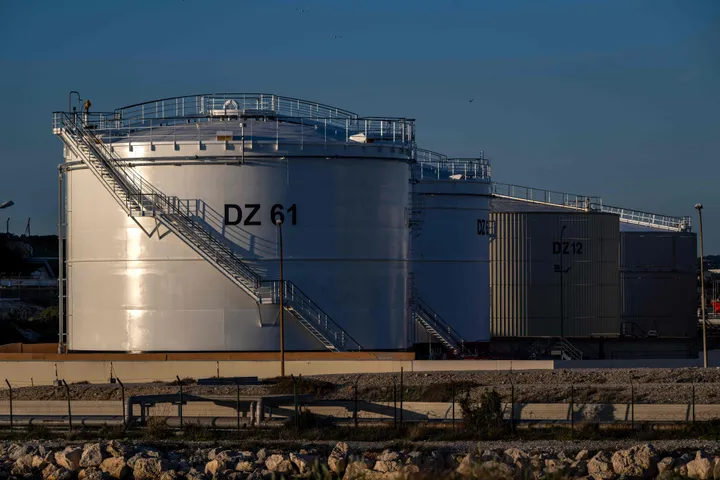
Hakerzy poinformowali, że zadali „dewastujący cios” urządzeniom Danfoss i Dixell Web.
„Podobne incydenty dotknęły setki lokalizacji w całej Europie, a mimo to nie wyciągnięto z nich wniosków. Po raz kolejny pokazaliśmy prawdziwy koszt zachodniej dojrzałości cyfrowej. Dlatego śledźcie nasze działania na arenie międzynarodowej” - przekazali.